手握源码 vs SaaS | 源码自由,还是SaaS省心?
代码在谁手里固然重要,但它不是唯一变量。更关键的决策维度是四个问题:责任在谁肩上、成本在谁账上、风险由谁兜底、能力由谁补齐。对多数企业而言,这四个问题的答案,比“代码控制权”本身更影响业务连续性和数字化成败。
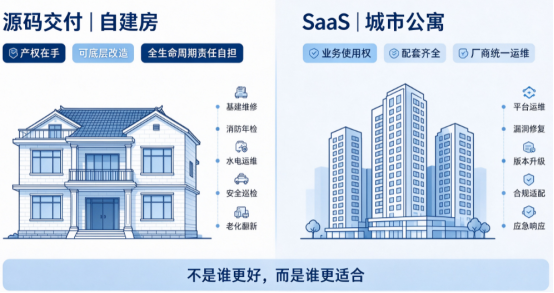
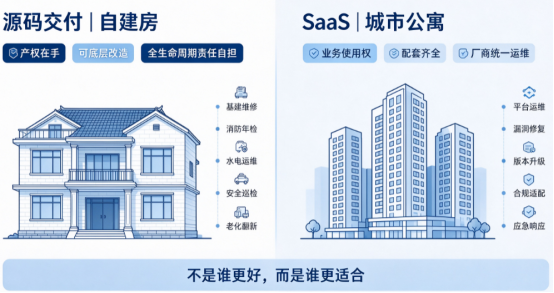
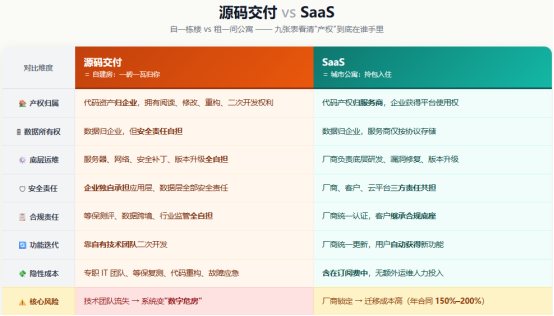
一个直观的比喻是:源码交付像农村自建房——产权在手,想怎么盖就怎么盖,但水电网、安保、维修全得自己扛;SaaS 像城市公寓——没有土地产权,但配套齐全、服务专业、拎包入住。
这个比喻的真正价值不在“谁更好”,而在“谁更适合”。
对大多数标准化业务、缺乏专业IT团队的中小企业而言,SaaS是风险调整后更优的选项。据IDC相关数据(第三方转引口径),2025年中国企业级SaaS市场规模约1860亿元,同比增长22.3%。
01产权逻辑:你买的是“房子”还是“居住权”?
人们做选择时的固有思维是:要有绝对掌控权——拥有代码所有权,才算真正掌握系统;只拥有使用权,就意味着被平台束缚。这套认知在中国企业决策者中根深蒂固。
2000 年,美国经济学家杰里米·里夫金在《使用权时代》(The Age of Access)中提出:在超资本主义新经济中,获取体验比拥有物品更重要,传统意义上的财产所有权正被视为负担,无形的理念与专业技能成为财富的主要来源——所谓“所有权正在让位于使用权”。
选择源码交付,相当于买下一套自建房的完整产权。代码资产归属企业,企业拥有阅读、修改、重构、二次开发代码的权利,如同房主可以重新设计户型、改动墙体、改造管线,拥有底层改造的自由。
但产权本身是一把双刃剑:拿到产权,不等于房屋天然安全、永久合规。房屋的消防年检、管线检修、抗震加固、老化翻新,全部是产权人的法定责任。映射到软件场景,拥有源码,并不会自动获得安全补丁、漏洞巡检、法规适配。代码缺陷、权限漏洞、合规整改、系统迭代,所有责任都落在持有源码的企业身上。产权附带持续的隐性成本,需要长期投入人力、资金去维护这套资产;一旦负责开发、维护的技术人员流失,代码文档混乱,这套手握产权的系统,就会慢慢变成难以修缮的“数字危房”。
选择 SaaS,获取的是城市公寓的居住权。软件底层代码、平台框架的产权归属服务商,企业并不买断代码资产,只获得在平台上开展业务的使用权。
但是居住权不等于业务数据拱手让人。公寓里存放的私人物品,所有权永远属于住户;对应到SaaS场景,企业产生的业务数据,所有权归企业,服务商仅按照协议提供存储、计算服务,无权随意篡改、截留或者销毁。数据归属与控制权由合同保障,而非由代码归属决定——这正是下一章要展开的法律问题。
大楼主体结构、公共水电、安防、消防年检由产权方与物业负责;SaaS平台的底层研发、漏洞修复、版本升级、合规适配,同样由服务商持续承担。企业无需投入团队维护底层架构,只需要聚焦业务本身。
产权逻辑的核心取舍,其实是一道选择题:企业是否愿意为获取底层代码所有权,主动承接系统全生命周期内安全、运维、合规、技术老化改造的全部责任。如果企业的核心诉求只是稳定开展业务、安全保管业务数据,高质量的居住权,往往比一套需要终身自主修缮的房屋产权,更贴合业务目标。
1.1 本质区别:资产 vs 服务
- 源码交付模式:企业获得完整可读、可编译的源代码,部署在自己的服务器或专属云上。企业获得源代码许可与代码控制权,但研发、漏洞修复、安全运维、版本升级主要由自己承担,或另行购买维保服务。
- SaaS 模式:软件统一部署在厂商云上,企业按年/月订阅使用。底层运维、安全补丁、功能迭代由厂商负责。
1.2 一个常见误解:没有源码,就失去了数据?
“产权焦虑”中最普遍的一种:认为软件代码不归自己,业务数据也就不受自己控制。事实恰恰相反——数据归属不由代码归属决定。
SaaS 模式下,平台代码归服务商,但业务数据的所有权与控制权归企业,服务商只有按约提供存储和计算服务的义务。真正决定数据安全的,是服务器部署在哪里、谁能访问数据、数据向外传输如何管控——这些问题与源码交付还是SaaS订阅没有必然关系。
02法律维度:责任分配与合规成本
2.1 责任分配:谁承担数据安全责任?
中国法律框架下,两种模式的核心法律差异不在“谁拥有代码”,而在“谁承担安全合规责任”。根据《数据安全法》《个人信息保护法》《网络安全法》以及等保2.0(GB/T 22239-2019),云服务场景遵循“谁运营谁负责、谁使用谁负责”的责任共担原则:
- SaaS运营者(服务商)负责平台的安全合规;
- SaaS客户负责自身业务数据的安全合规;
- 云平台负责基础设施的安全合规。
在IaaS托管场景(源码交付最常见的部署形态:源码部署在客户名下云主机),云厂商仅承担物理机房、硬件设备、底层网络、虚拟化基础设施的安全;操作系统、业务应用、业务数据、身份权限、日志审计、漏洞治理等上层安全责任,全部由企业自己承担。企业不能仅因系统托管至公有云,就默认自身的合规责任随服务器一并转移给了云厂商。
需要特别澄清一个常见误解:源码部署并不意味着“合规链条更短”。恰恰相反——在 SaaS 模式下,平台合规责任由服务商分担;源码部署模式下,企业同时承担平台运营者与数据使用者的双重角色,责任全部集中在自己身上,且没有任何分担机制。这不是链条长短的问题,而是责任轻重的问题。
在AWS re:Invent大会上,亚马逊CTO沃纳·沃格尔斯(Werner Vogels)说过:“Everything fails all the time(一切都会随时出故障)……为故障做好准备,就什么都不会失败。”
成熟SaaS厂商的核心竞争力,并非保证系统永不故障,而是提前搭建完整的容灾、备份、故障切换、应急响应体系,由厂商承担平台级故障责任。而源码交付托管模式下,故障预案、灾备体系、漏洞响应、安全巡检全部需要企业自行搭建。现实中绝大多数采购源码交付的企业,并不具备完整的安全团队与应急处置能力,安全合规的隐性风险显著放大。
2.2 合规成本:等保账单谁来付?
以等保三级为例:测评费用通常在8万—20万元区间;若计入安全设备购置与整改投入,典型总成本约15万—25万元,金融、医疗、政务等监管要求更高的行业通常处于区间上限。各地费用差异较大,具体以当地测评机构报价为准。
- 源码部署模式:企业作为系统运营者,这笔费用独自承担,且等保测评并非一劳永逸——系统重大升级、基础设施变更后需要重新测评。
- SaaS 模式:厂商统一完成平台侧认证,客户直接继承合规底座,只需对自身业务数据的使用环节负责。
2.3 数据跨境:源码不是“合规护身符”
《数据安全法》第21条确立了数据分类分级保护制度,《个人信息保护法》第三十八条至第四十三条对个人信息出境提出了严格要求。2025年以来,数据出境监管执法明显趋严,多起典型处罚案例集中落地。例如,2025年9月,国家网络安全通报中心公布迪奥(上海)公司因未通过数据出境安全评估等原因被依法行政处罚的通报。
也就是说就算你买了源码,只要系统部署在云厂商的数据中心,数据跨境风险并不会自动消失。能不能满足数据合规要求,不取决于你是否掌握源码,而取决于数据实际存储位置、谁拥有数据访问权限、数据向外传输的管控机制。源码只是软件代码,不能天然隔离数据合规风险。
2.4 合同与知识产权:两种不同的法律风险
两种模式的合同性质不同:源码交付一般属于源代码许可合同,并非著作权转让合同;SaaS属于云服务订阅合同,交易标的是软件使用服务,而非软件本身。
源码交付合同的高频纠纷点:采购方容易产生认知误区,认为拿到源码即取得完整著作权,但多数服务商仅授予客户阅读、修改、部署的许可,并不转让著作权;若合同未明确二次开发成果的归属,后续新增代码的使用、转让、维权主体极易产生争议。此外,源码包内混杂开源组件是高频风险点,一旦违反 GPL 等开源协议的传染性条款,企业作为系统运营主体将直接面临侵权索赔。
SaaS 服务合同的审核要点:企业审核的核心目标是锁定业务数据控制权与业务连续性保障,重点关注:服务等级协议(SLA)的可用性承诺与违约赔付规则、全量业务数据的导出权与导出格式、服务到期或提前终止后的数据迁移与永久删除义务,以及服务商破产、业务关停场景下的数据处置预案。
03政策维度:“自建房”vs“住公寓”
对于党政机关、国有企事业单位,涉及涉密、关键业务、核心数据的场景,政策强调自主可控、数据本地留存,往往倾向私有化部署、源码交付模式。而面向一般商业企业,国家与地方数字化转型政策重点鼓励轻量化、低成本的SaaS云服务方案,鼓励“城市公寓”模式。
工信部等四部门《中小企业数字化赋能专项行动方案(2025—2027年)》以“百城试点”推动数字化改造,目标到2027年中小企业上云率超过 40%。地方配套补贴也密集出台,多地对数字化改造涉及的软件、云服务支出给予直接补助。
企业数字化补贴政策,本质是降低企业转型门槛,优先支持开箱即用、运维压力小的SaaS订阅模式。两种选型并非优劣之分,而是不同政策场景下差异化的合规路径。
04用户选择:谁在选什么,为什么选?
“大多数中小微企业处于数字化的盲区之中,面临没钱、没人、没技术、没效果、没保障的困境,而SaaS则是助力中小微企业实现数字化转型的‘杀手锏’。”
——360集团创始人周鸿祎
从市场趋势看,企业对SaaS的接受度持续走高。大多企业正加速采用云端订阅式软件,以降低IT投入门槛、弥补内部技能缺口。国内市场则呈现结构性分化:大中型企业SaaS落地普及度较高,但小微企业SaaS使用率明显低于欧美成熟市场。这也意味着国内小微企业数字化转型还有巨大增量空间,而轻量化SaaS,正是承接这部分市场需求的主流方案。
- 选择 SaaS 的企业
看重:上线快、初期投入低、厂商负责升级与安全补丁、可复用合规资质、按需订阅。
顾虑:厂商锁定、涨价、停服、数据迁移、定制受限、SLA赔偿有限。 - 选择源码/私有化的企业
看重:代码可控、深度定制、数据本地留存、与既有系统集成、满足涉密或监管要求。
顾虑:初期投入高、运维安全合规责任自担、人才流失、文档混乱、开源侵权、技术老化。
4.1 SaaS的顾虑,正在被技术和合同补齐
值得注意的是,SaaS早期的“厂商锁定”短板正在快速改善:开放API与集成生态降低了迁移成本,低代码/可配置能力覆盖了大部分定制需求,全量数据导出成为主流厂商的标准能力。更重要的是,企业完全可以通过合同条款锁定数据控制权、业务连续性与退出路径——数据导出格式与时限、服务终止后的迁移协助、SLA赔付标准、服务商关停时的数据处置预案,都应写进合同而非停留在口头承诺。SaaS模式下,企业的数据主权不是靠“拿着代码”保障的,而是靠“签好合同、管好数据”保障的。
4.2 一个简单的决策判断
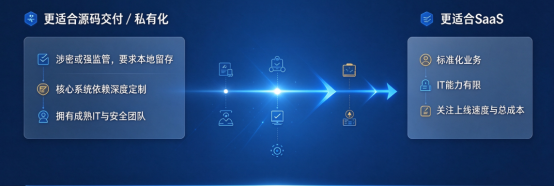
满足以下任一条件,源码交付/私有化部署是更合理的选择:
- 业务涉及涉密数据或处于强监管行业,政策明确要求自主可控、本地留存;
- 系统属于企业核心生产系统,深度定制直接构成业务竞争力;
- 企业拥有成熟的 IT 与安全团队,有能力承接全生命周期责任。
其余多数常规业务场景——尤其是标准化程度高、IT能力有限的企业——SaaS是风险调整后更理性的选择。
总结:源码自由,不是无限自由;SaaS省心,不等于放弃主权
近年来SaaS的开放接口、低代码配置、完整数据导出能力持续补齐,企业可以通过合同和技术手段锁定数据控制权、业务连续性和退出路径。对多数企业而言,真正的数字化目标不是把代码攥在手里,而是让系统可控、稳定、低成本地支撑业务发展。因此,在多数业务场景下,SaaS 是比源码自建更理性的选择;源码/私有化应回归其适用边界:涉密、强监管、深度定制和核心系统。
参考文献
- [1] IDC 中国企业级 SaaS 市场数据(第三方转引)。
- [2] 腾讯云开发者社区:《等保合规的费用是多少?》,2025-11,https://cloud.tencent.com/developer/ask/2194329
- [3] 国家网络安全通报中心:《迪奥(上海)公司因违反数据出境及个人信息保护相关规定被依法行政处罚》,2025-09。
- [4] 工信部、财政部等四部门:《中小企业数字化赋能专项行动方案(2025—2027 年)》,https://www.gov.cn/zhengce/zhengceku/202412/content_6992542.htm
- [5] 杭州市临安区人民政府:《关于实施产业强区战略加快推进新型工业化的若干政策意见》。
- [6] 杭州市西湖人民政府:2025 中小企业数字化转型试点项目补助公示。
- [7] 衢州市衢江区经信局云服务项目补助政策。
- [8] 周鸿祎关于中小微企业数字化转型的公开演讲(自公开报道)。
- [9] OECD, AI adoption by small and medium-sized enterprises, 2025;Software as a Service Industry Outlook 2025—2030 等行业报告。
- [10] 《三个皮匠报告》等行业调研汇编。
- [11] 杰里米·里夫金:《使用权时代》(The Age of Access),2000。
- [12] GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》。
- [13] 《中华人民共和国网络安全法》《中华人民共和国数据安全法》《中华人民共和国个人信息保护法》。
扫一扫,分享到微信